HTTPS = HyperText Transfer Protocol Secure.
HTTP è il protocollo usato dai browser per permettere lo scambio delle risorse web tra client e server. Lo scambio però non è protetto perché i dati viaggiano in chiaro, quindi chiunque può intercettare dati, anche sensibili, e leggerli.
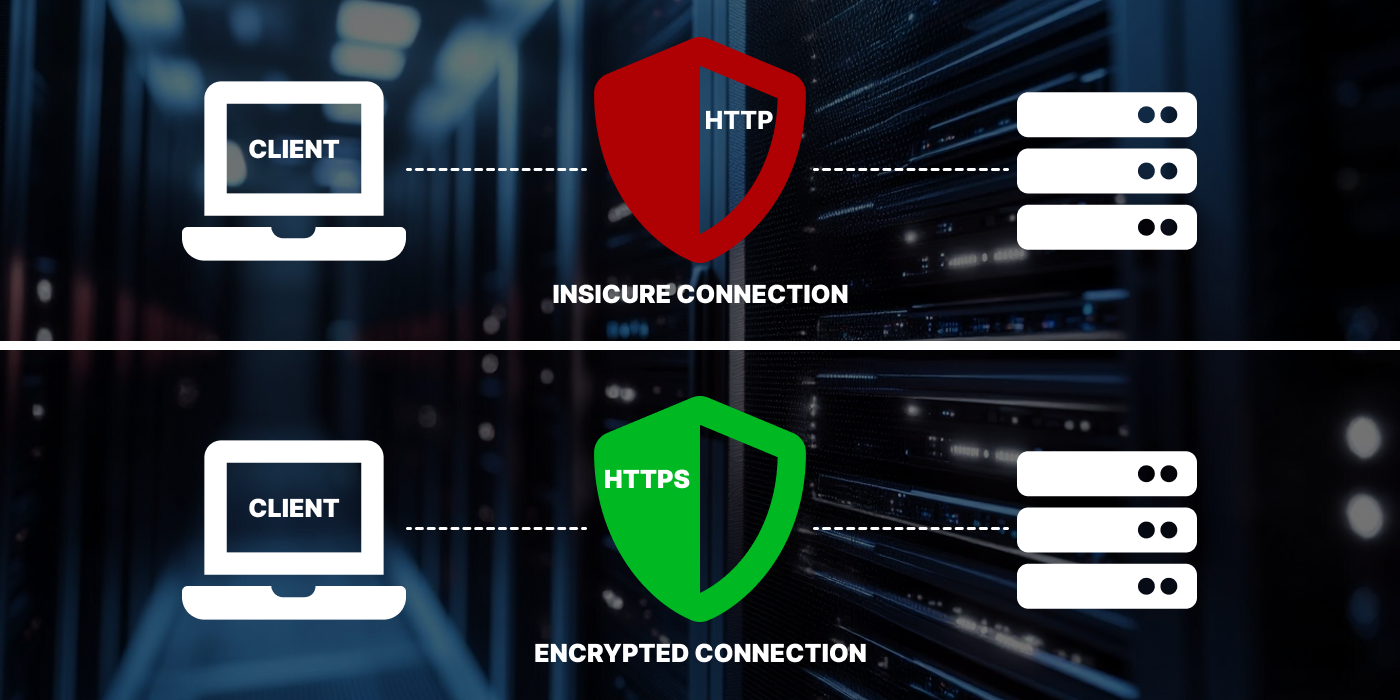
Nascono quindi meccanismi di sicurezza aggiuntivi sul protocollo HTTP: sistemi di cifratura per la comunicazione tra client e server, assicurando così che lo scambio di risorse avvenga attraverso connessioni criptate.
Partendo dalle prime versioni di SSL e dai successivi aggiornamenti, si arriva all’attuale TLS (Transport Layer Security), ottenendo così HTTPS = HTTP over TLS.
Come redirigere un sito su HTTPS
Di default ogni sito web utilizza il protocollo HTTP. Per abilitare il protocollo HTTPS, possiamo avvalerci del file .htaccess (assicurandoci che l'hosting utilizzi Apache o un ambiente compatibile). In questo file riportiamo il seguente comando:
# Redirect to HTTPS RewriteEngine OnRewriteCond %{HTTPS} offRewriteRule ^ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
Adesso ogni chiamata avverrà tramite il protocollo HTTPS.
Attenzione: Le regole Rewrite mostrate sono un esempio funzionale base. Ci sono casi in cui devono essere usate altre regole e logiche. Per il corretto funzionamento del sito accertarsi che le regole siano compatibili e correttamente accettate.
Questo è il metodo per abilitare l’utilizzo del protocollo HTTPS. Ci sono comunque aziende che permettono, anche gratuitamente, di monitorare e proteggere i siti web con sistemi più grandi e mirati; ma di questi verrà parlato in altri articoli.